Dünya genelinde siber saldırı mı olacak? Hangi önlemler alınmalı?
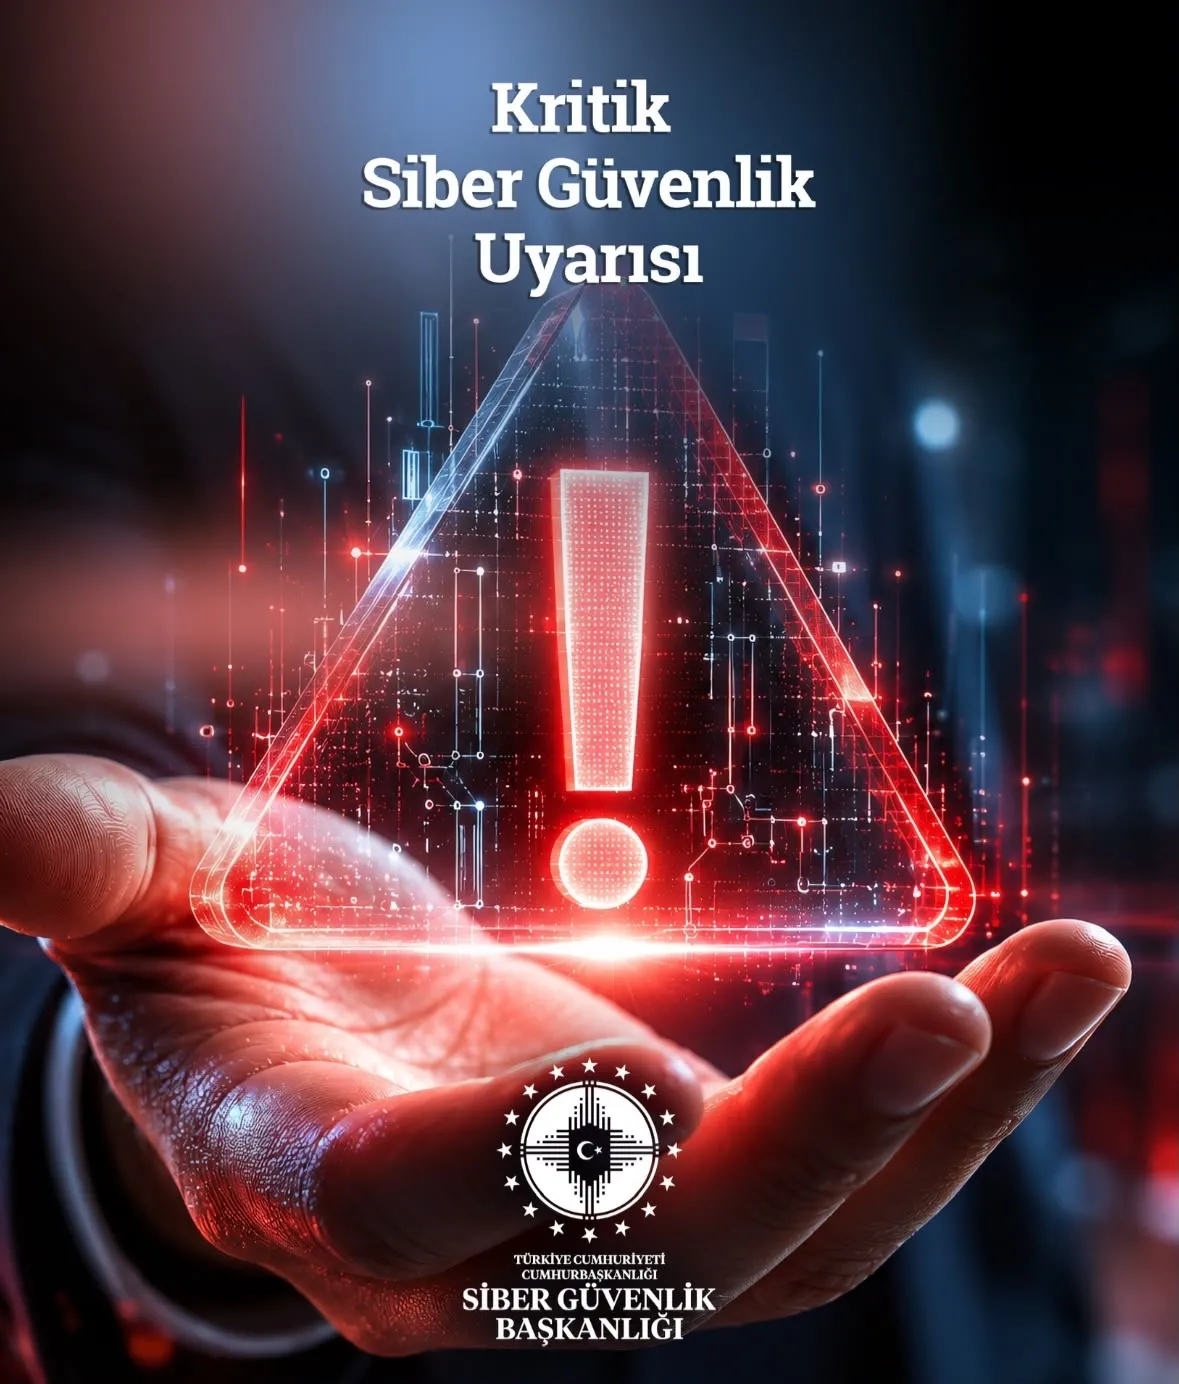
Siber Güvenlik Başkanlığı bugün dünya genelinde kullanılan PHP altyapısında tespit edilen kritik güvenlik açıkları sebebiyle ulusal ölçekte güvenlik taraması başlattığını duyurdu.
PHP2Shell olarak adlandırılan bu açığın bazı koşullarda saldırganlara kullanıcı adı ve şifreye ihtiyaç duymadan uzaktan kod çalıştırma imkanı sağlayabileceği değerlendiriliyor.
Bu durum özellikle internete açık sistemler için ciddi risk taşıyor.
Yetkisiz erişim veri hırsızlığı ve hizmetlerin kesintiye uğraması gibi sonuçlar ortaya çıkabiliyor.
Yapılan bu uyarı "kesinlikle siber saldırı olacak" anlamına gelmiyor elbette.
Uyarıdaki amaç olası saldırılara karşı sistemi önceden kontrol etmek ve ortaya çıkan açıkları kapatmak.
Kurumların başta PHP olmak üzere kullandıkları yazılımları güncel tutması gerekiyor.
İnternete açık sistemler kontrol edilmeli.
Kullanılmayan servisler kapatılmalı ve dış erişimler sınırlandırılmalı.
Kullanıcıların da güçlü şifreler kullanması ve mümkün olan hesaplarda iki aşamalı doğrulamayı açması önemli.
Şüpheli e-postalara ve bağlantılara da dikkat edilmeli.
Riske karşı hangi önlemler alınabilir?
• Yazılımlar ve PHP sürümleri güncellenmeli.
• İnternete açık sistemler kontrol edilmeli.
• Kullanılmayan servisler kapatılmalı.
• Dış erişimler sınırlandırılmalı.
• Güçlü ve farklı şifreler kullanılmalı.
• İki aşamalı doğrulama açılmalı.
• Şüpheli link ve e-postalar açılmamalı.
• Kritik veriler düzenli olarak yedeklenmeli.
• Sistemlerdeki olağandışı hareketler takip edilmeli.
• Siber güvenlik uyarıları düzenli olarak takip edilmeli.
Saldırı olur mu olursa kimlere, hangi kurumlara nasıl olur bunun net bir bilgisi yok ancak şu günlerde tehdit ortadan kalkana kadar internette yapılan işlemlere ayrıca dikkat etmekte fayda var aksi takdirde büyük ve ciddi sorunlarla karşı karşıya kalabiliriz.
PHP, internet siteleri ve web uygulamalarının çalışmasını sağlayan bir programlama dili